كيف تكتشف الروابط الخبيثة قبل الضغط عليها؟ خطوات فحص الروابط المشبوهة وتجنب التصيد
تعلم كيفية كشف الروابط الخبيثة والتصيد الاحتيالي، وفحص الروابط المشبوهة بأدوات موثوقة، وحماية حساباتك وبياناتك إذا فتحت رابطًا غير آمن.
محتوى المقال
تصلنا يوميًا روابط عبر واتساب والبريد الإلكتروني والرسائل النصية ومنصات التواصل الاجتماعي. بعضها يقود إلى مواقع وخدمات موثوقة، بينما يُستخدم بعضها الآخر لخداع المستخدمين وسرقة كلمات المرور أو المعلومات المالية.
قد تظهر الرسالة وكأنها صادرة عن بنك معروف أو شركة شحن أو خدمة إلكترونية تستخدمها بالفعل، وتطلب منك فتح رابط عاجل لتأكيد حسابك أو استلام طرد أو تجنب إيقاف الخدمة.
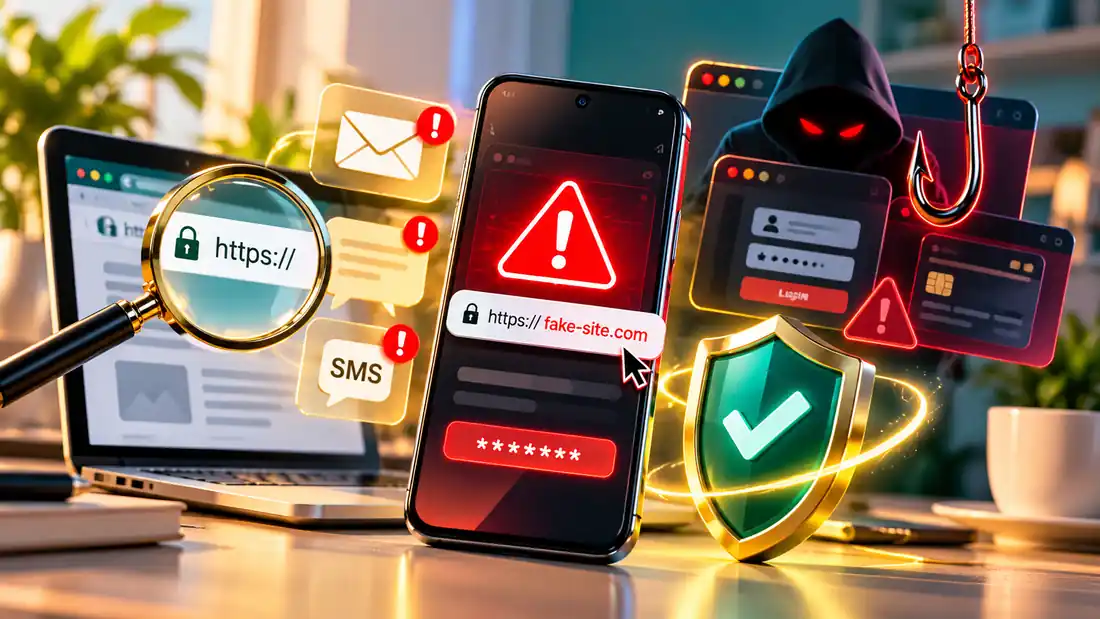
تكمن خطورة هذه الرسائل في أنها تستغل الثقة والاستعجال. فقد يكون الموقع الذي تفتحه نسخة مزيفة من موقع رسمي، وقد يحاول إقناعك بإدخال كلمة المرور أو رمز التحقق أو تنزيل ملف ضار.
لكن ليس كل رابط غريب خبيثًا، كما أن مجرد النقر على رابط مشبوه لا يعني بالضرورة اختراق هاتفك.
في هذا الدليل ستتعلم كيفية تمييز الروابط الاحتيالية، وفحص عناوين المواقع، واستخدام أدوات التحقق بحذر، والتصرف بطريقة صحيحة إذا فتحت رابطًا مشبوهًا أو أدخلت بياناتك فيه.
أولًا: ما هو التصيد الاحتيالي وكيف تعمل الروابط المزيفة؟
التصيد الاحتيالي (Phishing) هو أسلوب خداع يحاول فيه المهاجم انتحال صفة جهة موثوقة لإقناع المستخدم بالكشف عن معلومات حساسة أو تنفيذ إجراء غير آمن.
قد تصل محاولات التصيد عبر البريد الإلكتروني أو الرسائل النصية أو تطبيقات المراسلة أو الإعلانات أو نتائج البحث المضللة.
1. تقليد المواقع والخدمات الرسمية
قد ينشئ المحتال صفحة تشبه موقع بنك أو شركة شحن أو خدمة بريد إلكتروني.
تستخدم الصفحة ألوانًا وشعارات ونماذج تسجيل دخول مشابهة للموقع الأصلي، ثم تطلب منك إدخال معلوماتك.
إذا أدخلت كلمة المرور في موقع مزيف، فقد تصل إلى المحتال بدلًا من الخدمة التي كنت تقصدها.
2. استخدام نطاقات متشابهة بصريًا
قد يعتمد المهاجم على اختلاف بسيط في كتابة اسم الموقع، مثل استبدال حرف برقم يشبهه أو إضافة كلمة توحي بأن الموقع رسمي.
على سبيل المثال، قد يستخدم المحتال اسمًا قريبًا من علامة تجارية معروفة، لكنه ليس نطاقها الحقيقي.
تُعرف بعض هذه الحيل باسم Typosquatting، أي استغلال الأخطاء الإملائية أو التشابه بين أسماء النطاقات.
3. استخدام نطاقات فرعية مضللة
قد يظهر اسم شركة معروفة في بداية الرابط، بينما يكون النطاق الفعلي مختلفًا تمامًا.
لنفترض أن المحتال وضع اسم خدمة معروفة قبل نطاق لا يتبعها.
مثال توضيحي غير مخصص للزيارة:
paypal.example.com
في هذا المثال، النطاق الأساسي هو example.com، بينما paypal مجرد نطاق فرعي.
وجود اسم علامة تجارية قبل النطاق الأساسي لا يعني أن الموقع تابع لتلك العلامة.
4. استغلال الخوف والاستعجال
قد تتضمن الرسالة عبارات مثل:
- سيتم إيقاف حسابك خلال ساعة.
- فشلت عملية تسليم شحنتك.
- يجب تحديث معلومات الدفع فورًا.
- تم رصد تسجيل دخول غير معتاد.
- ربحت جائزة ويجب المطالبة بها الآن.
هذه العبارات ليست دليلًا قاطعًا على الاحتيال، لكنها علامات تستدعي التحقق، خصوصًا إذا كانت الرسالة غير متوقعة وتطلب إجراءً حساسًا.
ثانيًا: كيف تكتشف الرابط المشبوه قبل فتحه؟
يمكن إجراء عدة فحوصات بسيطة قبل زيارة الموقع، حتى دون استخدام برنامج متخصص.
1. تحقق من اسم النطاق الحقيقي
ابدأ بقراءة عنوان الموقع كاملًا، وليس الكلمات الأولى فقط.
مثال توضيحي:
accounts.example.com
في هذا المثال، النطاق الأساسي هو example.com، بينما accounts نطاق فرعي.
أما إذا رأيت اسم موقع معروف متبوعًا بنطاق مختلف، فقد يكون اسم الموقع المعروف مجرد جزء من نطاق فرعي مضلل.
انتبه أيضًا إلى أن بعض العناوين تستخدم امتدادات متعددة الأجزاء مثل co.uk، ولذلك يجب فهم النطاق المسجل كاملًا بدل الاعتماد على موضع نقطة واحدة.
القاعدة الأهم: تحقق من اسم الجهة الحقيقي والنطاق الذي تستخدمه رسميًا، ولا تعتمد على ظهور اسم الشركة في أي موضع من الرابط.
2. لا تعتبر HTTPS دليلًا على الثقة
يشير HTTPS عادةً إلى استخدام اتصال مشفر بين المتصفح والموقع.
لكن الاتصال المشفر لا يعني أن صاحب الموقع موثوق أو أن الصفحة خالية من الاحتيال.
يمكن لموقع تصيد أن يستخدم HTTPS أيضًا.
لذلك لا تعتمد على رمز القفل أو ظهور HTTPS وحدهما عند تقييم الرابط.
3. انتبه إلى الأخطاء والتغييرات الغريبة
قد تتضمن الروابط المشبوهة:
- أسماء نطاقات تشبه علامات تجارية معروفة.
- كلمات إضافية مثل verify أو secure أو reward.
- أخطاء إملائية غير متوقعة.
- عناوين طويلة يصعب تمييز نطاقها.
- روابط تطلب إدخال معلومات حساسة دون سبب واضح.
لا تجعل أي علامة منفردة حكمًا نهائيًا؛ بل قيّم الرابط وسياق الرسالة والجهة التي أرسلته.
4. تعامل بحذر مع الروابط المختصرة
تُستخدم خدمات اختصار الروابط لأغراض مشروعة، لكنها قد تخفي الوجهة النهائية عن المستخدم.
إذا وصلك رابط مختصر من جهة غير معروفة، فمن الأفضل عدم فتحه مباشرة.
وإذا كانت الرسالة تزعم أنها من بنك أو شركة معروفة، افتح التطبيق الرسمي أو اكتب عنوان الموقع المعروف بنفسك بدل الاعتماد على الرابط المختصر.
ثالثًا: كيف تعاين الرابط دون فتح الصفحة؟
تساعد معاينة الرابط على معرفة العنوان الذي يشير إليه النص الظاهر.
معاينة الرابط على Android وiPhone
في بعض تطبيقات الهاتف والمتصفحات، يمكنك الضغط مطولًا على الرابط لعرض خيارات تتضمن عنوانه أو نسخه.
لكن طريقة عمل الضغط المطول تختلف من تطبيق إلى آخر، وقد يؤدي الضغط إلى إظهار معاينة للموقع أو بدء تحميل بعض محتواه.
لذلك، إذا كانت الرسالة شديدة الاشتباه، فلا تضغط على الرابط لمجرد فحصه. استخدم طريقة أكثر أمانًا، مثل الوصول إلى الخدمة عبر تطبيقها الرسمي.
معاينة الرابط على الكمبيوتر
في كثير من متصفحات الكمبيوتر، يمكنك تمرير مؤشر الفأرة فوق الرابط دون النقر عليه.
قد يظهر عنوان الوجهة في أسفل نافذة المتصفح.
افحص النطاق قبل فتح الرابط، مع الانتباه إلى أن الروابط المختصرة أو التحويلات قد تنقلك لاحقًا إلى عنوان آخر.
لماذا لا تكفي المعاينة وحدها؟
قد يعرض الرابط عنوانًا يبدو طبيعيًا، ثم يحولك إلى صفحة مختلفة.
كما قد يحتوي الموقع نفسه على صفحة احتيالية رغم أن عنوانه لا يبدو غريبًا.
لهذا تُعد المعاينة خطوة مساعدة، وليست ضمانًا نهائيًا للأمان.
رابعًا: أدوات مجانية تساعد على فحص الروابط المشبوهة
توجد خدمات متخصصة تساعد على معرفة ما إذا كان الرابط معروفًا بارتباطه بالتصيد أو البرمجيات الضارة.
لكن نتائجها ليست ضمانًا مطلقًا؛ فقد لا تكون الروابط الاحتيالية الجديدة قد أُضيفت إلى قواعد بيانات التهديدات بعد.
1. Google Safe Browsing
توفر Google معلومات عن المواقع التي رُصد ارتباطها بأنشطة ضارة، مثل التصيد أو توزيع البرمجيات الخبيثة.
يمكن الاستفادة من خدمة Google Safe Browsing وأدوات التحقق المرتبطة بها لمعرفة ما إذا كان موقع معين مصنفًا ضمن التهديدات المعروفة.
إذا لم تُظهر الخدمة تحذيرًا بشأن رابط معين، فهذا لا يعني بالضرورة أنه آمن.
ستجد رابط الخدمة الرسمي ضمن قسم «المصادر الرسمية» أسفل المقال.
2. VirusTotal
تتيح منصة VirusTotal تحليل الروابط والنطاقات باستخدام نتائج من جهات متعددة متخصصة في اكتشاف التهديدات.
يمكنك الاطلاع على تقارير السمعة والمؤشرات الأمنية المرتبطة بعنوان معين.
لكن انتبه إلى نقطتين مهمتين:
- عدم اكتشاف تهديد لا يثبت سلامة الرابط.
- قد تكون الروابط والبيانات التي ترسلها إلى الخدمة متاحة لجهات أخرى وفق آلية عمل المنصة وسياساتها.
تحذير خصوصية: لا ترسل إلى أدوات الفحص العامة روابط تحتوي على رموز تسجيل دخول أو روابط استعادة كلمة مرور أو مستندات خاصة أو بيانات شخصية.
ستجد رابط VirusTotal ضمن قسم «المصادر الرسمية» أسفل المقال.
3. خدمات كشف وجهة الروابط المختصرة
توجد أدوات تساعد على عرض الوجهة المحتملة للرابط المختصر دون الانتقال إليها مباشرة في متصفحك.
لكن بعض هذه الأدوات خدمات تابعة لجهات خارجية، وقد تتغير موثوقيتها أو طريقة عملها.
إذا كان الرابط حساسًا أو مرتبطًا بحساب مالي، فإن استخدام التطبيق الرسمي أو كتابة عنوان الخدمة بنفسك أفضل من الاعتماد على أداة غير معروفة.
4. هل أدوات الفحص السحابية آمنة دائمًا؟
لا.
قد تعتمد بعض الأدوات على قواعد بيانات السمعة، بينما قد تستخدم أدوات أخرى أنظمة تحليل أو زيارة آلية للصفحات.
ولا ينبغي افتراض أن كل أداة تفتح الروابط داخل بيئة معزولة، أو أنها تحمي خصوصية الرابط الذي ترسله إليها.
استخدم الخدمات المعروفة، واقرأ سياسات الخصوصية عند التعامل مع روابط حساسة.
خامسًا: كيف تتعرف على رسائل التصيد والهندسة الاجتماعية؟
الهندسة الاجتماعية هي محاولة التأثير على قرارات المستخدم من خلال الخوف أو الثقة أو الفضول أو الإغراء.
وقد تكون صياغة الرسالة أخطر من شكل الرابط نفسه.
1. رسائل البنوك والمدفوعات
قد تتلقى رسالة تزعم وجود عملية مالية غير معتادة أو ضرورة تحديث بيانات حسابك.
إذا طلبت منك الرسالة فتح رابط وإدخال كلمة المرور أو رمز التحقق، فلا تعتمد عليها مباشرة.
افتح تطبيق البنك الرسمي أو اتصل بالرقم المنشور على موقعه المعتمد للتحقق من وجود مشكلة فعلية.
2. رسائل شركات الشحن
قد تخبرك رسالة بأن طردك متوقف بسبب عنوان ناقص أو رسوم بسيطة.
إذا كنت تنتظر شحنة، تحقق من رقم التتبع عبر الموقع أو التطبيق الرسمي لشركة الشحن.
لا تدخل بيانات بطاقتك في صفحة وصلت إليها من رسالة غير متوقعة دون التحقق من مصدرها.
3. رسائل الجوائز والهدايا
قد تدعي الرسالة أنك فزت بهاتف أو قسيمة شراء، وتطلب مشاركة الرابط مع الآخرين أو إدخال بياناتك لاستلام الجائزة.
كن حذرًا خصوصًا عندما يُطلب منك دفع رسوم مسبقة أو إرسال معلومات حساسة مقابل جائزة لم تشترك فيها أصلًا.
4. رسائل الأصدقاء والحسابات المخترقة
قد يصلك رابط من شخص تعرفه، لكن ذلك لا يضمن سلامته.
فقد يكون حسابه تعرض للاختراق، أو قد يعيد إرسال رسالة مضللة دون علمه.
إذا كانت الرسالة غير معتادة، تحقق من الشخص عبر اتصال أو محادثة مستقلة قبل فتح الرابط.
5. رسائل رموز التحقق
لا تشارك رمز التحقق لمرة واحدة (OTP) مع أي شخص يطلبه منك عبر رسالة أو مكالمة غير موثوقة.
وقد يحاول المحتال إقناعك بأن الرمز ضروري لإلغاء عملية أو تأكيد هوية موظف الدعم.
إذا لم تبدأ أنت عملية تسجيل دخول أو تحقق، فلا تدخل الرمز في صفحة وصلتك عبر رابط مشبوه.
سادسًا: ماذا تفعل إذا ضغطت على رابط مشبوه؟
يعتمد التصرف الصحيح على ما حدث بعد فتح الرابط.
فمجرد زيارة صفحة تختلف عن إدخال كلمة مرور أو تنزيل ملف أو تثبيت تطبيق.
الحالة الأولى: فتحت الرابط ولم تدخل أي بيانات
إذا فتحت صفحة مشبوهة دون إدخال معلومات أو تنزيل ملفات:
1. أغلق الصفحة أو التبويب.
2. لا تضغط على أزرار أو رسائل تظهر داخلها.
3. لا تسمح للموقع بإرسال إشعارات إذا طلب ذلك.
4. تحقق من تحديث المتصفح ونظام التشغيل.
5. راقب أي سلوك غير معتاد في الجهاز.
لا يعني فتح الرابط وحده أن الجهاز أُصيب ببرمجية ضارة.
لكن بعض الهجمات التقنية قد تستغل ثغرات في المتصفح أو النظام؛ لذلك تبقى التحديثات الأمنية مهمة.
الحالة الثانية: أدخلت كلمة المرور
إذا كتبت كلمة مرور في صفحة يُحتمل أنها مزيفة:
1. افتح الموقع أو التطبيق الرسمي بنفسك.
2. غيّر كلمة المرور فورًا.
3. إذا كنت تستخدم كلمة المرور نفسها في حسابات أخرى، غيّرها هناك أيضًا.
4. راجع الأجهزة والجلسات المسجلة في حسابك.
5. فعّل التحقق بخطوتين إذا لم يكن مفعّلًا.
6. تحقق من إعدادات الاسترداد والبريد الإلكتروني ورقم الهاتف المرتبط بالحساب.
إذا تعذر تسجيل الدخول، استخدم إجراءات استعادة الحساب الرسمية.
ولتعزيز حماية حساباتك، يمكنك مراجعة دليل تفعيل التحقق بخطوتين لحساب Google.
الحالة الثالثة: أدخلت معلومات بطاقة مصرفية
إذا أدخلت رقم البطاقة أو بيانات الدفع في موقع مشبوه، تواصل مع البنك أو جهة إصدار البطاقة فورًا عبر قنواتها الرسمية.
قد تحتاج إلى تجميد البطاقة أو استبدالها أو الاعتراض على معاملات غير مصرح بها، بحسب تعليمات الجهة المالية.
لا تنتظر ظهور عملية مالية غير معتادة قبل التواصل مع البنك.
الحالة الرابعة: نزّلت ملفًا أو ثبتّ تطبيقًا
إذا نزّلت ملفًا مشبوهًا، فلا تفتحه.
وإذا ثبتّ تطبيقًا غير موثوق:
- تجنب منحه أذونات إضافية.
- راجع التطبيقات المثبتة حديثًا.
- استخدم وسائل الفحص والحماية الرسمية المتاحة على جهازك.
- احذف التطبيق المشبوه بالطريقة المناسبة إذا أمكن.
- حدّث النظام والتطبيقات.
على Android، يمكن الاستفادة من Google Play Protect للتحقق من التطبيقات.
أما على iPhone، فتحقق من التطبيقات المثبتة وأي ملفات تعريف أو إعدادات إدارة جهاز غير معروفة، وفق إرشادات Apple الرسمية.
إذا ظهرت مؤشرات اختراق مستمرة، فقد تحتاج إلى مساعدة تقنية متخصصة.
الحالة الخامسة: أدخلت رمز تحقق أو وافقت على تسجيل دخول
إذا شاركت رمز تحقق أو وافقت على طلب تسجيل دخول لم تبدأه بنفسك، تعامل مع الأمر باعتباره احتمال وصول غير مصرح به إلى حسابك.
افتح الخدمة الرسمية فورًا، وراجع نشاط تسجيل الدخول والأجهزة المرتبطة بالحساب، ثم غيّر بيانات الدخول واتبع إجراءات تأمين الحساب.
سابعًا: هل يجب قطع الإنترنت فور فتح رابط مشبوه؟
ليس بالضرورة.
إذا فتحت صفحة ولم يحدث تنزيل أو تثبيت أو إدخال بيانات، فقد يكفي إغلاقها واتخاذ إجراءات التحقق المناسبة.
أما إذا لاحظت نشاطًا ضارًا مستمرًا أو اشتبهت في تشغيل برنامج خبيث، فقد يكون فصل الاتصال مؤقتًا إجراءً احترازيًا مناسبًا إلى حين فحص الجهاز.
المهم هو عدم اتباع تعليمات عشوائية قد تعيق استعادة الحساب أو جمع المعلومات اللازمة لمعالجة الحادث.
ثامنًا: كيف تحمي هاتفك وحساباتك من روابط التصيد مستقبلًا؟
يمكن تقليل المخاطر عبر مجموعة من العادات الأمنية البسيطة.
1. استخدم التطبيقات والمواقع الرسمية
عند تلقي رسالة تخص بنكًا أو شركة شحن أو حسابًا مهمًا، افتح الخدمة بنفسك بدل استخدام الرابط الموجود في الرسالة.
2. فعّل التحقق بخطوتين
تضيف المصادقة متعددة العوامل طبقة حماية مهمة، لكنها لا تمنع جميع أنواع التصيد.
فقد تحاول بعض الهجمات سرقة رموز التحقق أو خداع المستخدم للموافقة على تسجيل دخول.
وحيثما كانت متاحة، قد توفر مفاتيح المرور (Passkeys) أو مفاتيح الأمان المقاومة للتصيد حماية أقوى ضد بعض أساليب سرقة بيانات الدخول.
3. استخدم كلمات مرور قوية وفريدة
لا تستخدم كلمة المرور نفسها في عدة حسابات.
يمكن لمدير كلمات مرور موثوق أن يساعدك على إنشاء كلمات قوية وتخزينها، وقد يساعد أيضًا على ملاحظة اختلاف النطاق بين الموقع الحقيقي والموقع المزيف.
4. حدّث الهاتف والمتصفح باستمرار
تساعد التحديثات الأمنية على معالجة ثغرات معروفة في النظام والمتصفح والتطبيقات.
فعّل التحديثات التلقائية المناسبة لجهازك عندما يكون ذلك متاحًا.
5. لا تثبّت تطبيقات من روابط مجهولة
تجنب تثبيت ملفات APK أو تطبيقات غير موثوقة لمجرد أن رسالة تزعم أنها تحديث أمني أو أداة لحماية الهاتف.
ويمكنك الاطلاع على دليل التحقق من أمان التطبيق قبل تثبيته للتعرف على علامات التطبيقات المشبوهة.
6. تحقق من الرسائل عبر قناة مستقلة
إذا وصلتك رسالة عاجلة من جهة تعرفها، تحقق من صحتها باستخدام رقم أو تطبيق أو موقع رسمي تعرفه مسبقًا.
لا تعتمد على رقم الهاتف أو الرابط المرفق داخل الرسالة المشبوهة نفسها.
تاسعًا: أخطاء شائعة عند فحص الروابط
الخطأ الأول: الثقة بأي موقع يستخدم HTTPS
التشفير لا يثبت هوية صاحب الموقع أو نزاهته.
الخطأ الثاني: اعتبار عدم وجود تحذير دليلًا على الأمان
قد يكون الموقع الاحتيالي جديدًا ولم ترصده أنظمة الكشف بعد.
الخطأ الثالث: إدخال رابط خاص في خدمة فحص عامة
قد تحتوي بعض الروابط على معلومات شخصية أو رموز تسمح بالوصول إلى حساب أو مستند.
لا تشارك هذه الروابط مع خدمات عامة.
الخطأ الرابع: الاعتماد على شكل الصفحة
يمكن للمحتال تقليد شعار شركة وألوانها وتصميم صفحة تسجيل الدخول.
افحص النطاق وسياق الرسالة، وليس التصميم وحده.
الخطأ الخامس: تجاهل الرسائل القادمة من أشخاص معروفين
قد يكون حساب المرسل مخترقًا أو قد يكون أعاد إرسال رابط غير موثوق.
الخطأ السادس: الاعتقاد بأن فتح أي رابط يعني اختراق الهاتف
هذه فكرة غير دقيقة.
يختلف مستوى الخطر بحسب الرابط والمتصفح والجهاز وما إذا حدث تنزيل أو تثبيت أو إدخال بيانات أو استغلال لثغرة أمنية.
عاشرًا: الأسئلة الشائعة حول الروابط الخبيثة
هل يمكن اختراق الهاتف بمجرد الضغط على رابط؟
قد تستغل بعض الهجمات المتقدمة ثغرات تقنية دون خطوات كثيرة من المستخدم، لكن النقر على رابط مشبوه لا يعني تلقائيًا حدوث اختراق.
يعتمد الخطر على طبيعة الصفحة وحالة تحديث الجهاز والإجراءات التي حدثت بعد فتح الرابط.
هل وجود HTTPS يعني أن الرابط آمن؟
لا. يدل HTTPS على استخدام اتصال مشفر، لكنه لا يثبت أن الموقع شرعي أو موثوق.
هل يستطيع VirusTotal اكتشاف جميع الروابط الضارة؟
لا. يمكن أن يساعد في رصد تهديدات معروفة، لكن النتيجة السلبية لا تضمن سلامة الرابط، خصوصًا إذا كان جديدًا.
هل الرابط المختصر خبيث دائمًا؟
لا. تُستخدم الروابط المختصرة في خدمات مشروعة، لكنها تخفي الوجهة النهائية وقد يستغلها المحتالون.
ماذا أفعل إذا أدخلت كلمة مروري في موقع مزيف؟
غيّر كلمة المرور من الموقع الرسمي فورًا، وراجع جلسات تسجيل الدخول، وفعّل التحقق بخطوتين، وغيّر كلمة المرور في أي حساب آخر يستخدمها.
هل يمكن الوثوق برابط أرسله صديق؟
ليس دائمًا. فقد يكون حسابه مخترقًا أو قد يكون الرابط مضللًا دون علمه.
هل يجب تثبيت مضاد فيروسات بعد فتح رابط مشبوه؟
ليس بالضرورة في كل حالة. ابدأ بتحديد ما حدث، وتحديث النظام، واستخدام أدوات الحماية الرسمية المناسبة للجهاز عند الحاجة.
كيف أعرف أن رسالة البنك حقيقية؟
تحقق من مضمونها عبر التطبيق الرسمي للبنك أو رقم خدمة العملاء المنشور على موقعه المعتمد، ولا تدخل بيانات حساسة عبر رابط غير متوقع.
الخلاصة: كيف تتعامل مع أي رابط غير موثوق؟
قبل فتح أي رابط غير متوقع، تحقق من الجهة المرسلة واسم النطاق وسياق الرسالة.
إذا كانت الرسالة تتعلق بحساب مالي أو معلومات حساسة، استخدم التطبيق الرسمي أو اكتب عنوان الموقع المعروف بنفسك.
يمكن لأدوات فحص الروابط أن تساعد في اكتشاف بعض التهديدات، لكنها لا تقدم ضمانًا كاملًا، ولا ينبغي إرسال روابط خاصة إليها دون مراعاة الخصوصية.
وإذا فتحت رابطًا مشبوهًا، فلا تفترض أن جهازك تعرض للاختراق تلقائيًا. حدد ما إذا كنت أدخلت معلومات أو نزّلت ملفات أو ثبتّ تطبيقًا، ثم اتخذ الإجراء المناسب.
أفضل حماية ليست الخوف من جميع الروابط، بل التحقق قبل التفاعل، وحماية الحسابات، وتحديث الأجهزة، ومعرفة كيفية التصرف عند وقوع خطأ.
المصادر الرسمية
روابط رسمية مرتبطة بالمعلومات والخدمات المذكورة في هذا المقال.